למה עסקים קטנים הם היעד המועדף על תוקפי כופרה
יש תפיסה מוטעית ונפוצה בקרב בעלי עסקים קטנים ובינוניים: "אנחנו קטנים מדי בשביל שמישהו יטרח לתקוף אותנו". במציאות, ההפך הוא הנכון. סקרים עדכניים מראים כי כ-88% מפריצות האבטחה בעסקים קטנים ובינוניים כללו רכיב של תוכנת כופר (Ransomware), והתוקפים דווקא מעדיפים עסקים כאלה – כי יש להם פחות הגנות, אין להם צוות אבטחת מידע ייעודי, והם לרוב ישלמו מהר כדי לחזור לפעילות. כמעט עסק אחד מכל חמישה שנפגעו מתקיפת סייבר נאלץ לסגור את שעריו או פשט את הרגל בעקבות התקיפה. אלו לא מספרים תיאורטיים – אלו עסקים אמיתיים, לעיתים דומים מאוד לעסק שלכם.
איך תקיפת כופרה קורית בפועל
הדרך הנפוצה ביותר לתקיפה היא עדיין הגורם האנושי: פישינג והנדסה חברתית אחראים לרוב הפריצות. המספרים כאן מדהימים בקצב שלהם – עובד ממוצע לוחץ על קישור זדוני תוך כ-21 שניות מרגע קבלת המייל, ומזין פרטי התחברות תוך כ-28 שניות נוספות. כלומר, פחות מדקה עוברת בין קבלת מייל דיוג לבין חדירה בפועל למערכות. ברגע שהתוקפים בפנים, חלק מקבוצות הכופרה מצליחות להצפין את כל רשת הארגון תוך פחות מארבע שעות.
לאחר החדירה, לרוב לא מדובר רק בהצפנת קבצים. תוקפים מודרניים גם גונבים מידע רגיש לפני ההצפנה ומאיימים לפרסם אותו אם לא תשולם כופר – מה שהופך את הסיכון גם לסיכון תדמיתי ורגולטורי, לא רק תפעולי.
קו ההגנה הראשון: מניעה
מניעה טובה שווה הרבה יותר מכל טיפול בנזק לאחר מעשה. הנה הצעדים המרכזיים שכל עסק קטן צריך ליישם:
- הדרכת עובדים לזיהוי פישינג – מכיוון שרוב התקיפות מתחילות במייל מרמה, הדרכה שוטפת (לא חד פעמית) של העובדים היא ההשקעה עם התשואה הגבוהה ביותר באבטחת מידע.
- אימות דו-שלבי (MFA) בכל מקום אפשרי – במיוחד על תיבות דוא"ל, גישה מרחוק ושירותי ענן. גם אם סיסמה נגנבת, MFA חוסם את רוב הניסיונות להתחבר בפועל.
- עדכוני אבטחה שוטפים – מערכות הפעלה, אנטי וירוס ותוכנות צד שלישי צריכות להתעדכן באופן אוטומטי ורציף. הרבה תקיפות מנצלות פרצות ידועות שכבר קיים להן תיקון.
- הגבלת גישה מרחוק (RDP) – חיבורי Remote Desktop חשופים לאינטרנט הם אחד מיעדי התקיפה הפופולריים ביותר. גישה מרחוק צריכה לעבור תמיד דרך VPN מאובטח, לא ישירות.
- הפרדת רשתות והרשאות מינימליות – לא כל עובד צריך גישה לכל תיקייה. הגבלת הרשאות מצמצמת דרמטית את הנזק אם מחשב בודד נדבק.
קו ההגנה השני: גיבויים לפי כלל 3-2-1-1-0
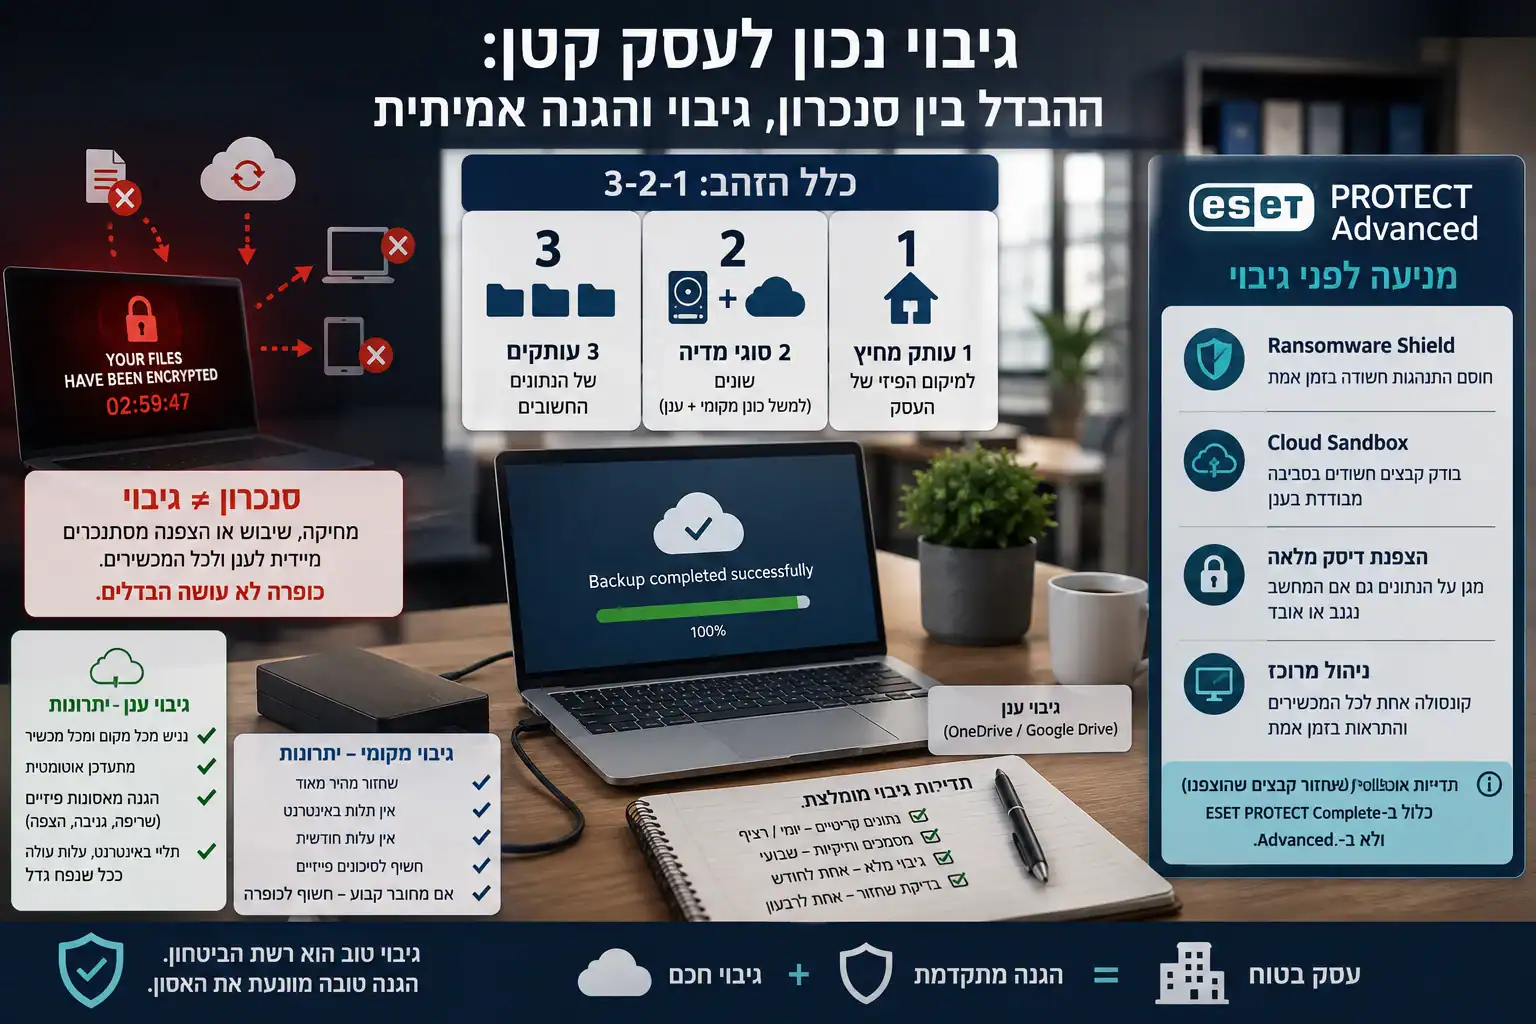
גם עם כל ההגנות שבעולם, אין אפס סיכון. לכן קו ההגנה השני – הגיבויים – הוא בעצם רשת הביטחון שקובעת אם תקיפת כופרה תהיה אירוע מטריד או אסון עסקי. הכלל הקלאסי שכל טכנאי IT מכיר הוא כלל 3-2-1, אבל בעידן הכופרה המודרני הוא התפתח לגרסה מחוזקת: 3-2-1-1-0.
מה המספרים אומרים בפועל
- 3 עותקים של הנתונים – המקור ועוד שני גיבויים לפחות.
- 2 סוגי מדיה שונים – למשל דיסק מקומי וגם אחסון ענן, כדי שתקלה בסוג אחסון אחד לא תפגע בשני העותקים.
- 1 עותק מחוץ לאתר – גיבוי בענן או במיקום פיזי נפרד, כדי שאסון מקומי (שריפה, גניבה, הצפה, וגם תקיפת כופרה שמתפשטת ברשת המקומית) לא יפגע בכל העותקים יחד.
- 1 עותק בלתי ניתן לשינוי (Immutable) או מנותק (Air-Gapped) – זהו התוספת הקריטית ביותר נגד כופרה מודרנית. תוכנות כופר מתקדמות מחפשות ומצפינות גם קבצי גיבוי נגישים ברשת. עותק שמוגדר כ"immutable" (לא ניתן למחיקה או שינוי גם על ידי מנהל מערכת, למשך תקופה מוגדרת) או עותק שמנותק פיזית מהרשת, נשאר בטוח גם אם כל שאר הרשת נופלת.
- 0 שגיאות באימות שחזור – גיבוי שלא נבדק הוא לא באמת גיבוי. יש לבצע בדיקות שחזור תקופתיות ומתועדות, ולוודא שהקבצים אכן ניתנים לשחזור מלא ולא רק "קיימים" בתיאוריה.
עסקים המשתמשים ב-Microsoft 365 או Google Workspace צריכים לשים לב לנקודה חשובה: ספקי הענן הללו אינם מספקים גיבוי מקיף של הנתונים שלכם כברירת מחדל. תכונות השמירה המובנות (Retention) אינן תחליף לפתרון גיבוי ייעודי של צד שלישי, וזו טעות נפוצה שגובה מחיר יקר בזמן משבר.
האם כדאי לעסק קטן ביטוח סייבר?
נושא נוסף שכדאי לבחון הוא ביטוח סייבר ייעודי. פוליסות כאלה יכולות לכסות עלויות שחזור, ייעוץ משפטי, הודעה ללקוחות שנפגעו ואף חלק מעלויות הכופר במקרים מסוימים. חשוב לדעת שרוב חברות הביטוח כיום דורשות כתנאי סף הוכחה שמתקיימים בעסק בקרות בסיסיות – אימות דו-שלבי, גיבויים מנותקים מהרשת ותוכנית תגובה לאירועים. כלומר, ההשקעה באמצעי ההגנה שתוארו למעלה היא גם תנאי לקבלת כיסוי ביטוחי משתלם, ולא רק המלצה כללית.
מה לעשות אם כבר נתקפתם
גם עם כל ההיערכות, כדאי לדעת מראש מה עושים ברגע האמת. למדריך מורחב על זיהוי הדבקה וצעדי חירום ראשונים, ראו גם: כופרה (Ransomware): איך מזהים, מונעים ומה עושים אם המחשב ננעל. בינתיים, הנה עיקרי הדברים:
- מנתקים מיד את המחשבים הנגועים מהרשת (כבל רשת או Wi-Fi) כדי לעצור את ההתפשטות – בלי לכבות את המחשב עצמו, כדי לא לאבד ראיות דיגיטליות.
- לא משלמים כופר בפזיזות – כ-64% מקורבנות תקיפות כופרה בחרו שלא לשלם. תשלום לא מבטיח קבלת מפתח פענוח תקין, ולעיתים מסמן אתכם כ"משלמים" לתקיפות עתידיות.
- פונים מיד לגורם מקצועי – טכנאי או חברת IT עם ניסיון בטיפול באירועי כופרה, כדי להעריך את היקף הפגיעה ולבנות תוכנית שחזור מסודרת מהגיבויים.
- בודקים חובות דיווח רגולטוריים – אם דלף מידע אישי של לקוחות, יכולה לחול עליכם חובת דיווח לרשות להגנת הפרטיות.
סיכום: רשימת פעולות מהירה לבעל עסק
אבטחת מידע נגד כופרה היא לא פרויקט חד פעמי אלא תהליך מתמשך. אם צריך להתחיל איפשהו, אלו חמש הפעולות עם ההשפעה הגדולה ביותר: הפעלת אימות דו-שלבי בכל השירותים הקריטיים, ביצוע הדרכת עובדים לזיהוי פישינג לפחות פעם ברבעון, מעבר לגיבוי לפי כלל 3-2-1-1-0 עם עותק immutable אחד לפחות, בדיקת שחזור גיבוי בפועל אחת לרבעון, וסגירת גישת RDP ישירה מהאינטרנט. עסק שמיישם רק את חמשת הצעדים הללו כבר נמצא במקום טוב משמעותית ממרבית העסקים הקטנים במדינה – ומצמצם דרמטית את הסיכוי שתקיפת כופרה תהפוך מאירוע מטריד לאסון עסקי בלתי הפיך. אם אתם מעדיפים ליווי מקצועי במקום ליישם את כל זה לבד, באיי טי רסקיו אנחנו מספקים שירותי מחשוב שוטפים לעסקים קטנים ובינוניים, כולל תמיכה מרחוק לטיפול מיידי במקרה חירום.